セキュアアクセスの変革
Splashtop の安全なワークスペースの力を解き放ち、どこからでもシームレスなワークエクスペリエンスを実現
紹介
Splashtop Secure Workspace は、デジタルトランスフォーメーションの時代に組織が直面する問題点に対処するために設計された最先端のソリューションです。リモートワークの採用が進み、ネットワークリソース、アプリケーション、および資格情報が複雑化する中、企業、特に中小企業は多くの課題に直面しています。これらの課題には、ユーザーのオンボーディング、テクノロジーの可用性、複数のポイントソリューションによって引き起こされる摩擦、セキュリティとコンプライアンスの要件、可視性の欠如、接続性の問題が含まれます。これらのハードルを克服するために、Splashtop Secure Workspace は、従業員がどこからでも作業できる包括的で安全な環境を提供し、ネットワークリソースとサービスへのシームレスなアクセスを確保します。
ペインポイントと課題
従業員/エンドユーザーの視点から
VPNなどの従来の接続ツールは、エンドユーザーにいくつかの問題点をもたらします。VPNは、プライベートネットワーク上のエンタープライズアプリケーションにアクセスするために一般的に使用されますが、多くの場合、インターネットアクセスが遅くなり、SaaSアプリケーションのパフォーマンスが妨げられます。ユーザーは、複数のリモートリソースに同時に接続しようとしたり、IPアドレスとの競合に遭遇したりするときに問題に直面します。さらに、VPNを介してアプリケーションにアクセスするには、ユーザーはIPアドレスとポート番号を覚えておく必要があり、これは技術に詳しくない従業員にとっては大きな課題となる可能性があります。その他の問題点には、電話しか利用できない緊急の状況でリソースにアクセスできない、地域固有のオフィスネットワークへのアクセスが困難である、特定のネットワーク環境でのVPN使用の制限などがあります。VPNやネットワーククライアントアプリケーションなどのさまざまなツールが切断され、IPアドレス、ポート、資格情報などの情報を管理する必要があるため、エンドユーザーは摩擦を生み出します。
IT 管理者の視点から
IT 管理者は、オンボーディングとユーザーがどこからでも作業できるようにするという課題に直面しています。ファイアウォール、VPN、サイト間 VPN、SD-WAN など、地理的に分散した場所での高パフォーマンス ネットワーク アクセスをサポートするために必要なインフラストラクチャのプロビジョニングと管理には、多大な労力とリソースが必要です。SaaS とプライベート・ネットワーク・アプリケーションの両方の幅広いアプリケーションへのアクセスを、統一されたポリシー管理フレームワークの下で管理することは、複雑な作業です。IT管理者は、重要なシステムやクラウドアプリケーションへのパスワードを共有せずにアクセスを共有するなど、特権アクセス管理に苦労することがよくあります。サードパーティまたは内部ユーザーのアクセスを管理し、シークレットやパスワードを安全に共有することも困難です。さらに、Azure ADやOktaなどのさまざまなIDプロバイダーのユーザーや請負業者をFacebookやGitHubなどのソーシャルプラットフォームに統合することは困難です。デバイスのセキュリティ体制に基づいてアプリケーションアクセス要件を適用しながら、BYODを許可すると、IT管理がさらに複雑になります。最後に、一貫したセキュリティとポリシーの適用を維持しながら、絶えず変化するアクセス要件を管理することは、IT管理者の負担を増大させます。
アクセス管理の根本的な課題
アクセス管理で発生する問題点は、特定の基本的な根本原因にまでさかのぼることができます。今日、多くの組織は、アクセスのニーズに対応するために、切断されたポイント ソリューションのコレクションに依存しています。これらのソリューションには、ID管理、リモート管理およびアクセスシステム、VPN、ファイアウォール、秘密保管庫などがあり、多くの場合、緩やかに統合された方法で実装されます。この断片化されたアプローチは、いくつかの課題を引き起こし、アクセス管理に関連する問題点を増幅します。
大きな根本原因の 1 つは、これらの異なるコンポーネント間の統合と結束の欠如です。各ソリューションは独立して動作し、完全なアクセス コンテキストに対する可視性は限られています。たとえば、リモート アクセス ソリューションでは、ID 管理システムに格納されているユーザー権限や、エンドポイント管理システムによって管理されるデバイスとネットワークのセキュリティ体制についての完全な知識がない場合があります。この断片化されたアプローチにより、アクセス要求に対する包括的な理解と制御が欠如します。
さらに、これらのポイントソリューションの分断された性質は、シームレスなユーザーエクスペリエンスを妨げます。ユーザーは、複数のログインプロンプト、煩雑な認証プロセス、および権限と利用可能なリソースに関する明確さの欠如に遭遇することがよくあります。その結果、ユーザーエクスペリエンスが最適ではなく、生産性と満足度が損なわれます。
これらのポイントソリューションのサイロ化された性質は、セキュリティ対策の断片化にもつながります。各コンポーネントは独立して動作するため、一貫したセキュリティポリシーを適用し、アクセス環境全体に堅牢なセキュリティ制御を実装することは困難です。この断片化により、組織はセキュリティの脆弱性とコンプライアンスのリスクにさらされます。
さらに、これらのポイントソリューションの管理に関連する手動タスクは、問題点にさらに貢献しています。IT管理者は、アクセス要件に対応するために、複数のツールを使い分けたり、反復的なタスクを実行したり、ワークフローを手動で統合したりする必要があります。この手作業は時間がかかり、エラーが発生しやすく、運用効率を妨げます。
これらの根本原因を克服し、アクセス管理に関連する問題点を軽減するには、新しい包括的で包括的な戦略が必要です。組織は、孤立したテクノロジーを中心に構築された従来の「ベストオブブリード」アプローチから、統合された統合ソリューションに移行する必要があります。この包括的なアプローチにより、シームレスな統合、包括的な可視性、アクセス管理の一元管理が可能になり、セキュリティとユーザーエクスペリエンスの両方が優先されます。
Splashtop の包括的なアーキテクチャ
Splashtop Secure Workspace は、アクセス管理に関連する問題点に対処するための包括的なアプローチを採用しています。このアーキテクチャは、アクセスの付与に関連する複数の要素を考慮した包括的なソリューションを提供するように設計されています。ユーザーがアクセス接続を正常に確立すると、ターゲット リソースまたはサービスの正しい ID、権限、準拠したセキュリティ体制を持つデバイス、適切なネットワーク、検証済みのアカウントと ID 資格情報を所有していることを意味します。これらの要素は相互に関連しており、Splashtop Secure Workspace の一般的なアクセス管理システムの基盤を形成しています。
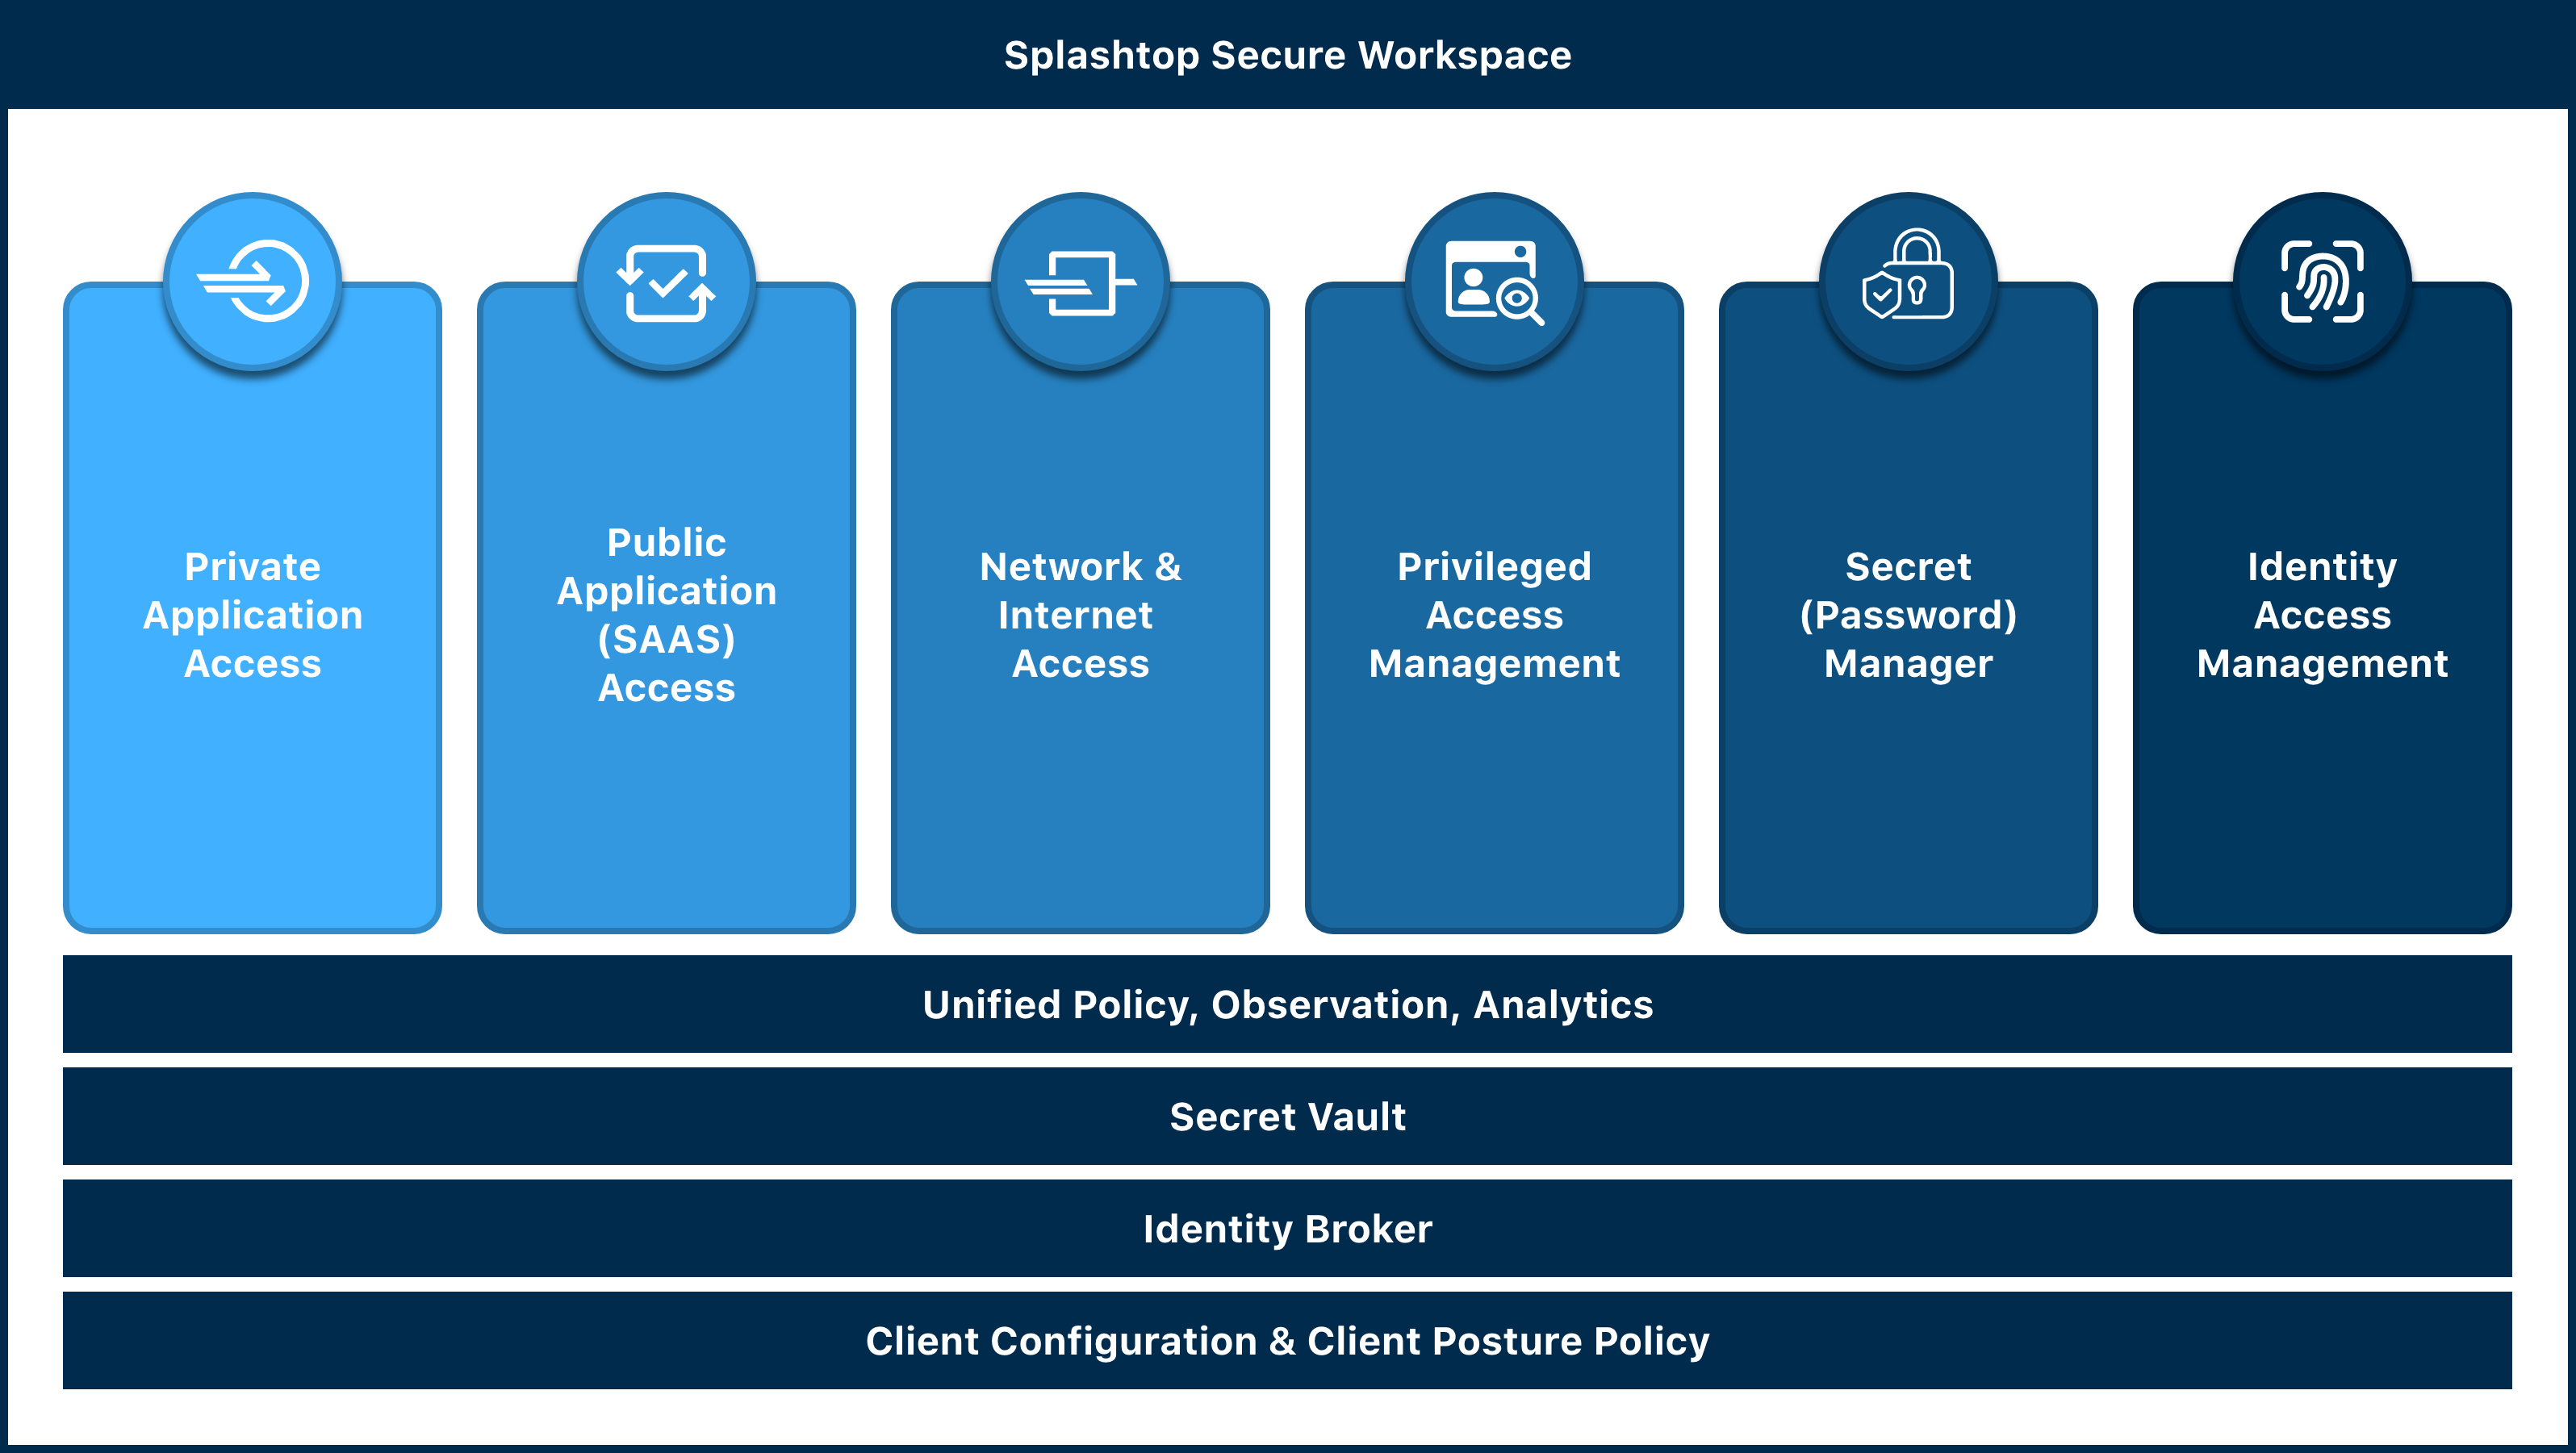
Splashtop Secure Workspace のアーキテクチャは、これらの基本レイヤー (ID、デバイス、ネットワーク、シークレット) が相互接続されていることを保証します。この統合により、あらゆるユースケースでのアクセスリクエストの完全でコンテキストに応じたビューが可能になります。たとえば、ユーザーがアクセスを要求すると、システムは ID 管理システムに保存されている ID と権限、エンドポイント管理システムによって管理されるデバイス セキュリティ体制、およびネットワーク セキュリティ体制を評価できます。このようにアクセスコンテキストを包括的に理解することで、より効果的かつ安全なアクセス制御の決定が可能になります。
Splashtop のホリスティックアーキテクチャの相互接続性は、多くの利点をもたらします。これにより、ユーザーエクスペリエンスを向上させる環境が構築され、従業員がどこにいても優れたパフォーマンスと中断のないアクセスを提供します。ユーザーは、仕事の旅を通じて没入型で高品質の体験を楽しむことができます。さらに、このアーキテクチャにより、組織はエンドツーエンドのゼロトラスト原則や条件付きアクセス制御など、堅牢なセキュリティ対策を実装できます。これにより、オンプレミス、クラウド、SaaSベースのいずれであっても、すべてのアプリケーションへのシームレスで安全なアクセスが可能になります。その結果、組織は、ユーザーがどのデバイスからでも自信を持って任意のアプリケーションにアクセスできるようにする、包括的で非常に効果的なセキュリティフレームワークの恩恵を受けることができます。
ユースケースの例
Splashtop Secure Workspace は幅広いユースケースをサポートし、従来のソリューションと比較して、より優れたユーザーエクスペリエンス、包括的な IT およびセキュリティ制御、前例のない機能を提供します。このソリューションによって可能になる主なユースケースは次のとおりです。
オールインワンワークスペース
Splashtop Secure Workspace は、管理対象デバイスと BYOD シナリオにオールインワンのユーザーエクスペリエンスを提供します。セキュアなワークスペースデスクトップには、SaaSアプリケーションやエンタープライズネットワークアプリケーションなど、ユーザーが使用する権利を持つすべてのアプリケーションが表示されます。ユーザーは 1 回のクリックでこれらのアプリケーションに接続でき、ワークスペース アプリは、接続する適切なポイント オブ プレゼンス (POP) を選択することで、ネットワーク エクスペリエンスを自動的に最適化します。組み込みのパスワードマネージャーは、ターゲットリソースの資格情報を自動入力することでアクセスを簡素化します。IT 管理者は、接続時に SMB 共有ドライブを自動的にマウントするなど、アプリケーションの起動プロセスを柔軟にカスタマイズできます。
BYOD シナリオの場合、Secure Workspace は、ブラウザ、ブラウザ拡張機能、および SaaS アプリケーションや、RDP、SSH、VNC、Telnet、FTP などの一般的に使用されるリモートアプリケーションへのモバイルアプリアクセスを提供します。
ユーザーのオンボーディングは、ログインまたは既存のシングルサインオン(SSO)資格情報によるアクティベーションにより、シームレスで自動化されたプロセスです。アプリケーション、ネットワークアクセスポリシー、クライアントポスチャポリシー、共有シークレットなどのパーソナライズされたワークスペースは、ユーザーに自動的にプロビジョニングされるため、どこからでもターンキーで使用できます。
安全な特権アクセス
Splashtop Secure Workspace は、資格情報を共有することなく、特権アクセスの共有を簡素化します。IT管理者は、プライベートアプリケーションやSAASアカウントへの特権アクセスを個々のユーザーやグループと便利に共有できます。ユーザーは、アクセス時に適切な特権アカウントを選択するように求められます。この機能により、管理者アカウントやサービスアカウントなど、特権アカウントを必要とするデバイス、サーバー、SAASアプリケーションへの安全なアクセスが保証されます。
安全な第三者アクセス
セキュアなサードパーティアクセスは、Splashtop Secure Workspace の重要な側面であり、組織に外部関係者に安全で制御されたアクセスを提供します。この機能は、長期契約者または外部コラボレーターが組織の環境内の特定のリソースまたはアプリケーションにアクセスする必要があるシナリオに対応します。
Secure Workspace ログインを使用する長期契約者の場合、IT 管理者はこれらのアカウントへの特権アクセスを提供できます。
さらに、Splashtop Secure Workspace は、一時的なアクセスを許可するための便利で安全な共有リンク機能を提供します。IT 管理者は、スケジュール、パスフレーズ、その他のオプションの条件などの条件を定義して、アクセスをさらに制御および制限できます。この柔軟性により、IT 管理者は、アドホック ユーザーや一時的なアクセスを必要とするゲストなど、外部の関係者とリソースを安全に共有できます。共有リンクはさまざまな方法で配布できるため、目的の受信者が簡単にアクセスできます。この機能により、サードパーティ エンティティとのコラボレーションが効率化され、組織の環境内で必要なリソースとアプリケーションに安全にアクセスできるようになります。IT管理者は、これらの共有アクセスリンクを完全に可視化して制御できるため、常にコンプライアンスとセキュリティを確保できます。
安全なインターネットアクセス
Splashtop Secure Workspace を使用すると、IT 管理者は会社のデバイスでのインターネットアクセスに特定のポリシーオプションを設定できます。これらのポリシーは、スケジュール、場所、ブラウザ、オペレーティングシステムなどの要素に基づいて調整できます。アクセス条件を定義することで、IT管理者は、従業員が指定された時間または承認された場所からのみインターネットにアクセスできるようにすることができます。
さらに、IT管理者は、従業員がアクセスを許可または拒否するドメインを制御できます。この機能は、潜在的に有害または非生産的なWebサイトへのアクセスから従業員を保護し、セキュリティリスクを軽減し、生産性を向上させる強力なメカニズムを提供します。インターネットドメインのホワイトリストまたはブラックリストを定義することで、IT管理者は組織のセキュリティ要件と従業員のニーズに基づいて厳格なブラウジングポリシーを適用できます。
セキュアなシークレットアクセス
Splashtop Secure Workspace は、機密情報の管理とアクセスのための安全で効率的なソリューションを組織に提供します。その主要な機能の1つは、管理者間で共有される包括的な組織用ボールトと各ユーザーの個々のボールトを含むセキュアシークレットアクセスです。
IT管理者は、特権アカウントを秘密の保管庫に安全に保管し、許可された個人のみがこれらの重要なリソースにアクセスできるようにすることができます。さらに、シークレットボールトはプライベートネットワークリソースへの特権アクセスを容易にするため、プラットフォームはボールトからの資格情報を利用して、資格情報を直接ユーザーと共有することなく、ユーザーに代わって認証できます。セキュリティをさらに強化するために、シークレットボールトは堅牢なアクセスポリシーによって保護されており、管理者は保存されたシークレットにアクセスするための特定の条件と権限を定義できます。
エンドユーザーは、Secure Workspaceブラウザ拡張機能、デスクトップアプリケーション、およびモバイルアプリ内で利用可能なシークレットマネージャーを活用できます。この強力なツールにより、ユーザーは使用が許可されているリソースのパスワードに安全かつ便利にアクセスし、自動入力することができます。その結果、ユーザーは複雑なパスワードを覚えたり、手動で入力したりする負担から解放され、効率が向上し、パスワード関連のセキュリティ侵害のリスクが軽減されます。
さらに、Secure Secret Access は、従業員やゲスト ユーザー間でシークレットを共有するための安全でユーザーフレンドリーなソリューションを組織に提供します。シークレットマネージャーとアクセスポリシーを活用することで、組織は機密情報を安全に共有しながら、誰がどのような条件下でシークレットにアクセスできるかを制御できます。
セキュアアクセスオートメーション
Splashtop Secure Workspace は、IT 管理者に強力な自動化機能を提供し、ターゲットリソースやシステムへのリモートアクセスを効率的かつ安全に自動化できるようにします。
IT 管理者は、Splashtop Secure Workspace が提供する豊富な API とコマンドラインインターフェース (CLI) ツールを活用して、リモートアクセスのさまざまな側面を自動化できます。豊富な API により、Splashtop Secure Workspace と組織の IT インフラストラクチャ内の他のシステムやアプリケーションとのシームレスな統合が可能になります。
豊富な API を利用することで、IT 管理者はプログラムで Splashtop Secure Workspace と対話し、アクセスのプロビジョニング、認証プロセスの管理、リソース設定の構成などのタスクを自動化することができます。この既存のシステムとの統合により、ワークフローが合理化され、運用効率が向上し、全体的な生産性が向上します。
さらに、Splashtop Secure Workspace が提供する CLI ツールは、自動化の可能性をさらに高めます。IT管理者は、CLIツールを活用してリモートターゲットへの安全な接続を確立し、ローカルネットワークの自動化と同じ方法でリモートシステム上でサービスを起動したり、コマンドを実行したりすることができます。
セキュアアクセスミッションコントロール
Secure Workspaceは、IT管理者に、前述のユースケース以降をサポートするための幅広い水平制御を提供します。これらのコントロールには、次のものが含まれます。
- デバイスの登録とセキュリティ体制の制御: IT 管理者は、アクセスを許可する前に、デバイスの登録を強制し、セキュリティ体制を評価できます。これにより、許可された安全なデバイスのみがネットワークに接続できるようになり、アクセスが侵害されるリスクが軽減されます。
- 組織レベルの統合ポリシー: Secure Workspace を使用すると、IT 管理者は組織レベルで統合ポリシーを確立できます。これらのポリシーは、認証、承認、アプリケーションアクセス条件、シークレットアクセス条件、Webフィルタリングなどのさまざまな側面をカバーしています。これらのポリシーを実装することで、組織は組織全体で一貫性のある標準化されたアクセス管理プラクティスを確保できます。
- アプリケーションおよびシークレット レベルの条件付きアクセス ポリシー: IT 管理者は、アプリケーション レベルとシークレット レベルで条件付きアクセス ポリシーを柔軟に定義できます。これらのポリシーでは、ユーザーグループ、時間、場所、ブラウザなどの要素が考慮されます。これらのきめ細かなポリシーを適用することで、IT管理者は特定の条件に基づいてアクセス権限を制御でき、より高いレベルのセキュリティとアクセス制御を提供できます。
- リアルタイムのセッション管理:Secure Workspaceは、IT管理者にリアルタイムのセッション管理機能を提供します。アクティブなユーザーセッションを監視および管理し、必要に応じてセッションを終了し、監査とコンプライアンスの目的でセッションの記録を強制できます。このセッションのリアルタイムの可視性と制御により、セキュリティが強化され、効率的なセッション管理が容易になります。
さらに、このプラットフォームは、イベントとセッションのビデオ録画を通じて包括的な可視性を提供します。豊富なテレメトリデータを活用することで、組織はさまざまなイベントに関する洞察を得て、必要に応じてセッションの記録を確認できます。この包括的な可視性により、セキュリティ監視が強化され、組織は強力なセキュリティ体制を維持できます。
結論
Splashtop Secure Workspace は、現代の作業環境の問題点に対処するための包括的なソリューションを提供します。ネットワークリソースとサービスへのシームレスで安全、かつ摩擦のないアクセスを提供することで、従業員はどこからでも作業できます。包括的なアーキテクチャと革新的なアプローチにより、組織は厳格なセキュリティ対策を維持しながら、ユーザーエクスペリエンスを優先することができます。オールインワンワークスペース、安全な特権アクセス、サードパーティアクセス、安全なインターネットアクセス、シークレット管理、アクセス自動化、ミッションコントロールなどの機能を備えた Splashtop Secure Workspace は、ハイブリッドワークプレイスの課題に対する強力なソリューションとなっています。